jueves, 31 de octubre de 2013

Asignación de direcciones IP Redes 1

¿Qué es una dirección IP?

Los equipos comunican a través de Internet mediante el protocolo IP (Protocolo de Internet). Este protocolo utiliza direcciones numéricas denominadas direcciones IP compuestas por cuatro números enteros (4 bytes) entre 0 y 255, y escritos en el formato xxx.xxx.xxx.xxx. Por ejemplo, 194.153.205.26 es una dirección IP en formato técnico.
Los equipos de una red utilizan estas direcciones para comunicarse, de manera que cada equipo de la red tiene una dirección IP exclusiva.
El organismo a cargo de asignar direcciones públicas de IP, es decir, direcciones IP para los equipos conectados directamente a la red pública de Internet, es el ICANN (Internet Corporation for Assigned Names and Numbers) que remplaza el IANA desde 1998 (Internet Assigned Numbers Agency).

Fuente: http://es.kioskea.net/contents/266-internet

EE.UU. está espiando a todos los países del mundo


Los documentos filtrados por el exempleado de la CIA Edward Snowden muestran que EE.UU. está espiando a todos los países del mundo. Un análisis de sus datos permite concluir qué métodos exactos usa.

Clasificación de Malwares


Aquí en Kaspersky tenemos la gran responsabilidad de dar cuenta sobre todos los ataques informáticos; y al mismo tiempo, ofrecemos posibles opciones de protección para nuestros usuarios. De todas formas, nos damos cuenta de que a veces es difícil distinguir entre los diferentes tipos de malware que hay. Por eso, hemos decidido hacer una clasificación de los más comunes, para que cuenten con toda la información posible al respecto.
classification


sábado, 26 de octubre de 2013

viernes, 25 de octubre de 2013

Ejercicio ejemplo de Metodos en Java

Ejercicios de práctica en clase
Realizar un proyecto en java con métodos que realice:
1.       Un método para la creación de un vector de 5 posiciones
2.       Un método para el llenado del vector
3.       Un método para la impresión del vector en pantalla


Ejemplo de Guia

martes, 22 de octubre de 2013

Enorme cantidad de Labs para Test de Penetración

Fuente: Enorme cantidad de Labs para Test de Penetración

Enorme cantidad de Labs para Test de Penetración

Recientemente estaba reuniendo algunos materiales de desarrollo para miembros noveles de mi equipo y me frustré un poco hora tras hora en la búsqueda y recolección de materiales.

(De repente ¡algo increíble apareció!)

Ese algo (para quienes recuerden de mi archivo de casos de aventuras) aparentemente tiene una gran cantidad de cosas que usa en sus cursos y me dejó enlace al sitio de Aman Hardikar con un aparentemente ilimitado mapa mental de bondades de test de penetración.


Esta es una de la lista más completas disponible de enlaces a programas de laboratorios para test de penetración que uno nunca va a encontrar. La tabla al final de la página tiene enlaces bien categorizados para laboratorios para:
  • Sistemas Operativos vulnerables
  • Aplicaciones Web vulnerables
  • Sitios de pruebas de seguridad
  • Sitios para mejorar habilidades de hacking
  • Sitios de CTF
  • y ¡mucho más!
Diríjase aquí al sitio de Aman.

Traducción: Raúl Batista - Segu-Info
Autor: Chief Monkey
Fuente: IT Toolbox.com


Leer más: Segu-Info: Enorme cantidad de Labs para Test de Penetración http://blog.segu-info.com.ar/2013/10/enorme-cantidad-de-labs-para-test-de.html#ixzz2iUujJ47t 
Under Creative Commons License: Attribution Non-Commercial Share Alike 
Mucho más de Seguridad Informática Segu-Info

Corte 3 Seminario de Telecomunicaciones

http://sdrv.ms/1b90Yy6

miércoles, 9 de octubre de 2013

Información Parcial de Seguridad Informatica

Buenas tardes:
Me comunico para comentarles sobre el parcial de este sábado el cual sera escrito y tendrá un valor total de 4.3 la informacion del contenido del segundo corte se encuentra en una carpeta compartida de skidrive el link de esta carpeta esta en un blog mas abajo con el nombre de listas de control de acceso  publicado el 
MARTES, 1 DE OCTUBRE DE 2013 el otro 0.7 del parcial lo estaré subiendo como un trabajo de desencriptado como le había comentado anteriormente, deben estar muy pendientes a estas publicaciones pues el contenido sera enviado como un código QR que los redireccionara a una imagen con un contenido, recuerden que la herramienta a usar es stool para esteganografia la clave de la imagen es udi( tenga en cuenta que el 0.7 vale solo si es completo con los dos codigos que se piden en el documento a desencriptar debido a que uno es un codigo personal que verificara que ud lo realizo y otro es un codigo de ejercicio o de practica).
Solo me queda desearles muchos éxitos y preparación para el parcial, recuerden que acá también pueden colocar comentarios.Adicional a esto dejo este mensaje desde ahora para que se vayan preparando en la resolucion de codigos QR hay muchas maneras de leerlos ya sean con una aplicacion en su smartphone o desde una aplicacion en windows pueden buscar en google sobre esto
http://www.qrcode.es/es/lectores-qr-code/

Los comandos más útiles para Linux


Programacion 1


jueves, 3 de octubre de 2013

import java.util.Scanner;// esta sirve para importar la libreria Scanner
public class hhh {
 

miércoles, 2 de octubre de 2013

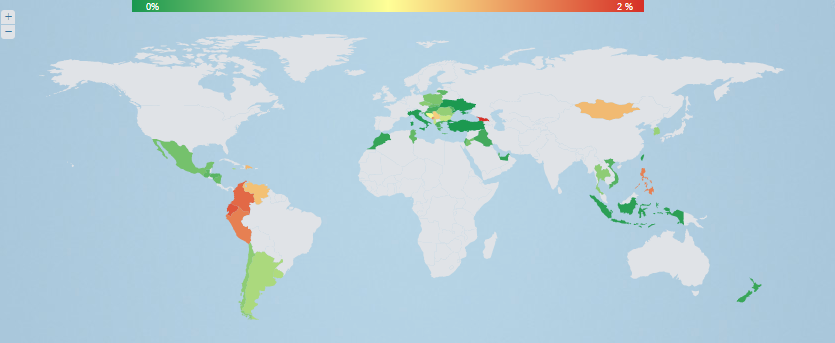
Nueva botnet se propaga por Facebook y afecta a Perú, Ecuador y Colombia

Nueva botnet se propaga por Facebook y afecta a Perú, Ecuador y Colombia

octubre 2, 2013 1:15 pm

La siguiente publicación es una adaptación del post  “Win32/Napolar – A new bot on the block” escrito por Pierre-Marc Bureau y publicado en We Live Security.
Un nuevo código malicioso tipo botnet detectado como Win32/Napolar, y denominado por su autor como solarbot,  está diseñado entre otras cosas para llevar a cabo ataques de denegación de servicio (DoS), para robar información de los sistemas infectados y además se puede asociar con varios navegadores para robar información de formularios web.
De este código malicioso que entró en actividad a finales de julio, se ha tenido informe de miles de infecciones, muchas de las cuales están ubicadas en Latinoamérica siendo Perú,Ecuador y Colombia los más afectados.
Propagación de Win32/Napolar

viernes, 27 de septiembre de 2013

KIT DE HERRAMIENTAS DE SEGURIDAD Y HACKING PARA ANDROID


Esta no es una lista cerrada (la iremos ampliando), vamos a mostrar algunas aplicaciones gratuitas que convierten tu Android en un auténtico road warrior para la auditar la seguridad de todo tipo de redes y sistemas.

ElectroDroid Aplicación android

Fuente: http://www.espandroid.es/aplicaciones/herramientas/it.android.demi.elettronica/electrodroid/


ElectroDroid

por Iero
ElectroDroid y una colección simple y poderosa de herramientas electrónicas y documentación técnica, que incluye:
• Decodificador para código de color de Resistencias (3-6 bandas, con búsqueda inversa);
• Decodificador para código de color de Inductores;
• Calculadora de la Ley de Ohm;
• Calculadora de reactancia;
• Divisor de voltaje;
• Razón de resistencias, valor/serie/paralelo;
• Cálculo de carga para condensadores;
• Amplificador operacional;
• Calculadora de resistencias para LED;
• Calculadora LM317;
• Disipación de Calor;
• Calculadora de Vida de Baterías;

lunes, 23 de septiembre de 2013

Tutorial: Como crackear WPA/WPA2

Fuente http://www.aircrack-ng.org/doku.php?id=es:cracking_wpa
Videos: http://www.youtube.com/watch?annotation_id=annotation_63921&feature=iv&src_vid=VHPZa83y4EQ&v=pxOg8kFhNRs

http://www.youtube.com/watch?v=VHPZa83y4EQ

Tutorial: Como crackear WPA/WPA2


Introducción

Este manual trata sobre como obtener la clave WPA/WPA2 de una red en la que se usa un sistema de clave compartida (pre-shared keys). Es recomendable leer y aprender como funciona la encriptación WPA/WPA2. En el Wiki puedes encontrar una sección sobre WPA/WPA2.

Practica Backtrack DNS Spoofing

Descripción: https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEg305GXtDXWV5DcrzG18eR43fa3WhwZgc11jTKMxkxR025qsEbAV-N1BKvZRnIfY0b6X0LCrv8krwGHF03W8ngupn1zyIYIr8kykAMQsVVzveEsh9MUl1JgBxspDVa8TPOPItK0hX5Yvjw/s320/b0004999_07053315.jpg

Suplantación de identidad por nombre de dominio. Se trata del falseamiento de una relación "Nombre de dominio-IP" ante una consulta de resolución de  nombre, es decir, resolver con una dirección IP falsa un cierto nombre NS o viceversa. Esto se consigue falseando las entradas de la relación Nombre de dominio-IP de un servidor DNS, mediante alguna vulnerabilidad del servidor en concreto o por su confianza hacia servidores poco fiables. Las entradas falseadas de un servidor DNS son susceptibles de infectar (envenenar) el cache DNS de otro servidor diferente (DNS Poisoning).

ESCENARIO:
El siguiente tutorial consta de realizar un ataque conocido como DNS Spoofing, el siguiente ejemplo se basa en una red LAN con dos participantes un atacante y una victima:

Atacante:
Sistema operativo: Backtrack 5 R3

Victima:

Sistema operativo: Windows XP.

El sistema operativo de la victima es irrelevante...